База вредоносных сигнатур
DosGate ведет собственную обновляющуюся базу вредоносных сигнатур которая поддерживается внутренней командой аналитики Servicepipe и обновляется каждый час. База вредоносных сигнатур применяется на решении в автоматическом или полу-автоматическом режиме
Содержимое Базы Данных
- Настроенные профили и контрмеры (пресеты)
- Вредоносные TLS-отпечатки
- IPv4/IPv6-адреса участвующие в DDoS-атаках
- IPv4/IPv6-адреса участвующие в вредоносной автоматизации (парсинг, взлом)
Доставка обновлений
- API
- Через веб-интерфейс DosGate
- JSON-файлы
- Через приватный репозиторий
Подключение базы вредоносных сигнатур
- База вредоносных сигнатур распространяет компоненты-пресеты (готовые легитимные и вредоносные сигнатуры) для защиты сетевых сегметов и сервисов, а также вредоносные IP-списки. Она подключается и настраивается к веб-интерфейсу Spider через настройки окружения
- Содержимое базы вредоносных сигнатур уникально для каждого заказчика
- База вредоносных сигнатур поддерживается в Spider с версии 3.9.7
Шаг 1
Получить от вендора ссылку на мастер-сервер базы вредоносных сигнатур и токен доступа.
Шаг 2
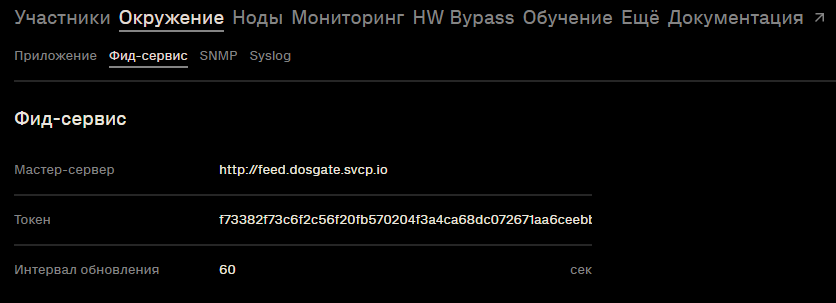
Перейти в Настройки → Окружение → Feed Service. Указать ссылку на мастер-сервер базы вредоносных сигнатур и токен доступа. В поле интервала обновления указать значение 60 секунд.
Шаг 3
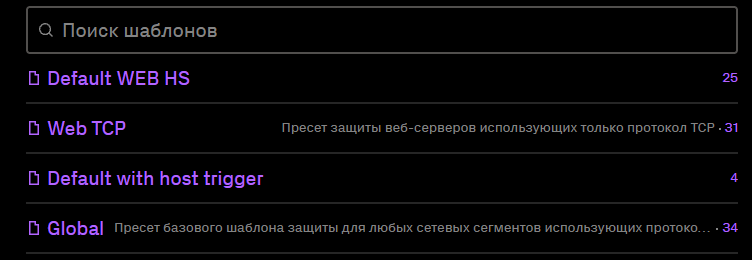
Шаблоны автоматически появятся в разделе Шаблоны. При последующих обновлениях данные в уже созданных шаблонах будут обновляться автоматически. Повторно создавать шаблоны не требуется.
Все элементы, синхронизируемые с базой вредоносных сигнатур, выделяются фиолетовым цветом. Изменить их нельзя, но можно создать копию и отредактировать её.